«123456», el nombre de la mascota, la fecha de nacimiento, la misma contraseña para todo con un número al final. Son las contraseñas más habituales y también las más fáciles de adivinar o de robar. Y basta con que una web en la que te registraste sufra una filtración para que tus otras cuentas queden expuestas.
La buena noticia es que proteger tus cuentas no exige memorizar cien contraseñas imposibles. En esta guía verás qué hace segura a una contraseña, por qué no debes reutilizarlas y cómo un gestor de contraseñas te permite tenerlas todas a salvo recordando solo una.
Lo esencial, en cuatro láminas
Qué hace segura a una contraseña
Durante años nos dijeron que una buena contraseña tenía que ser complicada: mayúsculas, números, símbolos y cambiarla cada pocos meses. Las recomendaciones actuales, como las del NIST (el organismo de estándares de Estados Unidos), han cambiado: la longitud importa más que la complejidad.
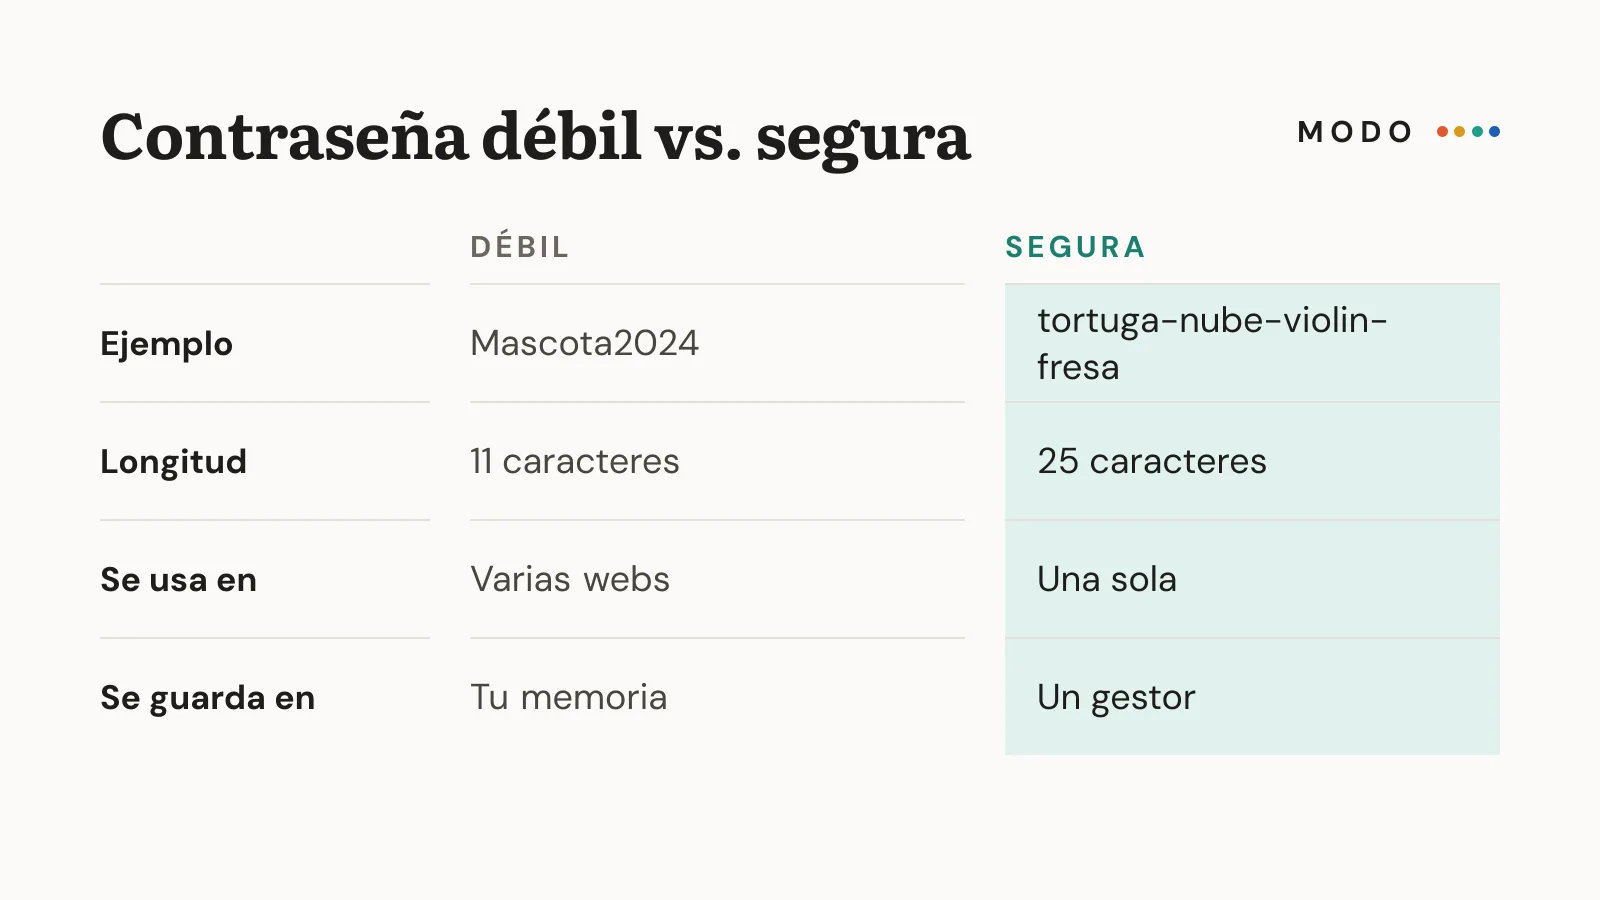
- Larga: cuantos más caracteres, más difícil de descifrar. Apunta a 15 o más.
- Única: una contraseña distinta para cada servicio.
- Impredecible: nada de datos personales, palabras sueltas del diccionario ni secuencias como «qwerty».
Una forma práctica de conseguirlo son las frases de contraseña: varias palabras al azar unidas, como «tortuga-nube-violin-fresa». Es larga, fácil de recordar y muy difícil de adivinar. Evita frases famosas o letras de canciones.
El gran problema: reutilizarlas
Cuando una web sufre una filtración, las listas de correos y contraseñas acaban circulando por internet. Los atacantes prueban esas combinaciones automáticamente en cientos de servicios: correo, bancos, redes sociales, tiendas. Es lo que se llama relleno de credenciales.
Si usas la misma contraseña en varios sitios, basta una filtración para perderlas todas. Por eso la regla más importante no es que la contraseña sea perfecta, sino que cada cuenta tenga la suya.
Qué es un gestor de contraseñas
Recordar decenas de contraseñas largas y distintas es imposible. Para eso existen los gestores de contraseñas: una especie de caja fuerte cifrada que guarda todas tus contraseñas y las rellena por ti.
- Solo recuerdas una contraseña maestra, larga y robusta.
- Generan contraseñas aleatorias para cada web.
- Las rellenan automáticamente en el navegador y en las apps.
- Te avisan si alguna está repetida, es débil o aparece en una filtración.
Hay dos tipos:
- Integrados en tu navegador o sistema: el gestor de contraseñas de Google, las contraseñas de Apple (llavero de iCloud) o el de tu navegador. Son gratuitos y muy cómodos si usas siempre el mismo ecosistema.
- Dedicados, como Bitwarden o 1Password, que funcionan en todos tus dispositivos y navegadores. Algunos tienen versión gratuita.
Cómo empezar en 20 minutos
- Elige un gestor (el integrado de tu móvil es un buen comienzo).
- Crea una contraseña maestra larga, por ejemplo una frase de cuatro o cinco palabras al azar. Apúntala en papel y guárdala en un lugar seguro de casa hasta memorizarla.
- Activa la verificación en dos pasos en el propio gestor y en tu correo. Te explicamos cómo en verificación en dos pasos.
- Cambia primero las contraseñas más importantes: correo, banco y redes sociales. Usa el generador para crear contraseñas nuevas y únicas.
- Ve cambiando el resto poco a poco, cada vez que entres en una web.
El correo es la cuenta más importante de todas: con él se pueden restablecer las contraseñas de casi todo lo demás.
Llaves de acceso (passkeys)
Cada vez más servicios permiten iniciar sesión sin contraseña, con una llave de acceso o passkey. Funciona con la huella, la cara o el PIN de tu dispositivo, que confirma que eres tú. Las llaves de acceso no se pueden adivinar ni reutilizar y son muy resistentes al phishing, porque solo funcionan en la web legítima.
Si un servicio importante te ofrece crear una llave de acceso (Google, Apple, Microsoft y muchas tiendas y bancos ya lo hacen), actívala.
Comprueba si tus datos se filtraron
En la web Have I Been Pwned, creada por el experto en seguridad Troy Hunt, puedes escribir tu correo y ver si aparece en filtraciones conocidas. Si aparece, cambia la contraseña de ese servicio y de cualquier otro donde la reutilizaras. Muchos gestores de contraseñas hacen esta comprobación automáticamente.
Conclusión
Una contraseña segura es larga, única e impredecible, y la forma realista de tener una distinta para cada cuenta es un gestor de contraseñas. Protege tu correo primero, activa la verificación en dos pasos y usa llaves de acceso cuando puedas. Y si recibes mensajes pidiéndote tus contraseñas, aprende a detectar estafas.
Tu acción para hoy: activa el gestor de contraseñas de tu móvil o navegador y cambia la contraseña de tu correo principal por una frase de cuatro palabras al azar.